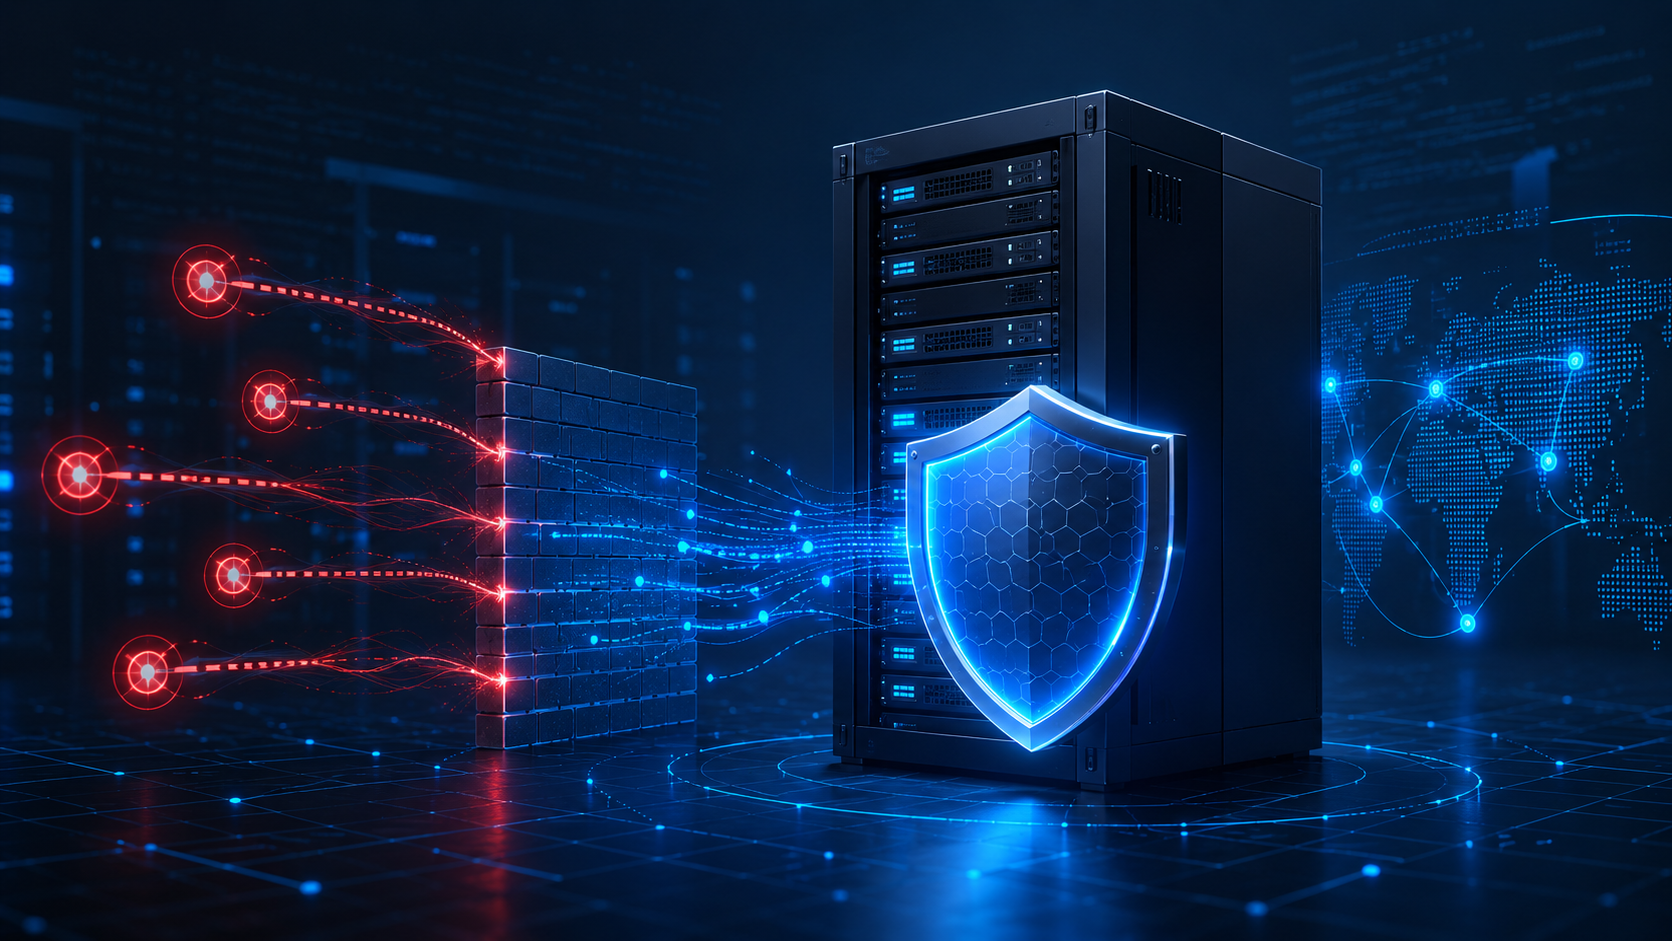

Sunucu güvenliği, hosting ve web altyapısı yönetiminde en önemli konuların başında gelir. İnternete açık bir sunucunuz varsa, özellikle SSH, FTP, mail servisleri, web panelleri ve farklı yönetim servisleri sürekli olarak otomatik saldırı denemelerine maruz kalabilir. Bu saldırıların en yaygın türlerinden biri ise brute force saldırılarıdır.
Bu noktada Fail2Ban, Linux sunucularda güvenliği artırmak için kullanılan etkili ve yaygın güvenlik araçlarından biridir. Fail2Ban, başarısız giriş denemelerini takip eder, belirlenen sayıda hatalı giriş yapan IP adreslerini tespit eder ve bu IP adreslerini geçici veya kalıcı olarak engelleyebilir.
- Fail2Ban Nedir?
- Fail2Ban Ne İşe Yarar?
- Fail2Ban Nasıl Çalışır?
- Fail2Ban Hangi Servisleri Korur?
- Fail2Ban Neden Önemlidir?
- Brute Force Saldırısı Nedir?
- Fail2Ban Kurulumu İçin Gerekenler
- Ubuntu ve Debian Üzerinde Fail2Ban Kurulumu
- CentOS, AlmaLinux ve Rocky Linux Üzerinde Fail2Ban Kurulumu
- Fail2Ban Yapılandırma Dosyaları
- Fail2Ban SSH Koruması Nasıl Yapılır?
- Fail2Ban Komutları
- Fail2Ban Ban Süresi Nasıl Ayarlanır?
- Fail2Ban Whitelist Nedir?
- Fail2Ban Logları Nerede Tutulur?
- Fail2Ban IP Engelleme Nasıl Kaldırılır?
- Fail2Ban ve Güvenlik Duvarı İlişkisi
- Fail2Ban Hangi Saldırılara Karşı Koruma Sağlar?
- Fail2Ban Kullanmanın Avantajları
- Fail2Ban Kullanmanın Dezavantajları
- Fail2Ban Kurulumu Sonrası Dikkat Edilmesi Gerekenler
- Fail2Ban cPanel Sunucularda Kullanılır mı?
- Fail2Ban Alternatifleri Nelerdir?
- Fail2Ban Kullanırken En İyi Güvenlik Önerileri
- Fail2Ban Hakkında Sık Sorulan Sorular
- Fail2Ban Sunucu Güvenliği İçin Etkili Bir Katmandır
Fail2Ban özellikle VDS sunucu, dedicated server, bulut sunucu ve cPanel/WHM tabanlı hosting sunucularında ek güvenlik katmanı oluşturmak için tercih edilir.
Fail2Ban Nedir?
Fail2Ban, Linux sunucularda log dosyalarını analiz ederek şüpheli veya tekrarlayan başarısız giriş denemelerini tespit eden açık kaynaklı bir güvenlik yazılımıdır. Özellikle SSH brute force saldırıları, FTP giriş denemeleri, mail servislerine yapılan saldırılar ve web panel saldırılarını azaltmak için kullanılır.
Fail2Ban, sistem loglarını izler ve belirlenen kurallara göre şüpheli IP adreslerini otomatik olarak engeller. Bu engelleme genellikle iptables, nftables veya sunucudaki güvenlik duvarı aracılığıyla yapılır.
Kısaca Fail2Ban nedir sorusunun cevabı şudur: Fail2Ban, başarısız giriş denemelerini takip ederek saldırgan IP adreslerini otomatik olarak banlayan Linux güvenlik aracıdır.
Fail2Ban Ne İşe Yarar?
Fail2Ban, sunucuyu otomatik saldırılara karşı korumak için kullanılır. Özellikle internete açık servislerde sürekli olarak parola deneme saldırıları yapılabilir. Fail2Ban bu saldırıları loglar üzerinden takip eder ve belirlenen eşik değerleri aşıldığında saldırgan IP adresini engeller.
Fail2Ban’ın temel kullanım amaçları şunlardır:
- SSH brute force saldırılarını engellemek
- FTP giriş denemelerini sınırlamak
- Mail servislerini korumak
- Web panel girişlerini izlemek
- Şüpheli IP adreslerini otomatik banlamak
- Sunucu loglarını güvenlik açısından değerlendirmek
- Güvenlik duvarı ile birlikte çalışmak
- Tekrarlayan hatalı girişleri durdurmak
- Sunucu kaynaklarını korumak
- Yetkisiz erişim riskini azaltmak
Fail2Ban, sunucuya yapılan saldırıları tamamen ortadan kaldırmaz; ancak saldırı denemelerinin etkisini azaltır ve güvenlik seviyesini yükseltir. Daha kapsamlı güvenlik için CSF Firewall gibi güvenlik duvarı çözümleriyle birlikte değerlendirilebilir.
Fail2Ban Nasıl Çalışır?
Fail2Ban, belirli servislerin log dosyalarını izleyerek çalışır. Örneğin SSH servisine yapılan başarısız giriş denemeleri genellikle sistem loglarına kaydedilir. Fail2Ban bu logları düzenli olarak kontrol eder ve belirli bir süre içinde çok sayıda hatalı giriş yapan IP adreslerini tespit eder.
Fail2Ban’ın çalışma mantığı genel olarak şöyledir:
- Sunucu log dosyalarını izler.
- Belirli hata desenlerini arar.
- Başarısız giriş denemelerini sayar.
- Belirlenen limit aşılırsa IP adresini şüpheli olarak değerlendirir.
- Güvenlik duvarına kural ekleyerek IP adresini engeller.
- Belirlenen ban süresi dolduğunda IP adresinin engelini kaldırabilir.
Bu yapı sayesinde Fail2Ban, saldırı denemelerini otomatik şekilde yönetir. Sunucudaki ağ ve erişim kayıtlarını anlamak için IP sorgulama ve Linux sunucuyu ping erişimine kapatma konuları da faydalı olabilir.
Fail2Ban Hangi Servisleri Korur?
Fail2Ban yalnızca SSH için kullanılmaz. Doğru yapılandırıldığında birçok farklı servisi koruyabilir. Sunucuda hangi servislerin açık olduğuna göre Fail2Ban kuralları düzenlenebilir.
Fail2Ban ile korunabilecek servisler:
- SSH
- FTP
- SFTP
- Postfix
- Dovecot
- Exim
- Apache
- Nginx
- cPanel/WHM servisleri
- DirectAdmin servisleri
- Plesk servisleri
- WordPress giriş sayfaları
- Webmail servisleri
- Mail login servisleri
- Özel uygulama logları
Özellikle SSH güvenliği için Fail2Ban kullanımı oldukça yaygındır. Bunun yanında mail sunucuları ve web panelleri için de etkili koruma sağlayabilir.
Fail2Ban Neden Önemlidir?
İnternete açık sunucular, botlar ve otomatik saldırı araçları tarafından sürekli taranır. Özellikle varsayılan SSH portu olan 22 numaralı port kullanılıyorsa, kısa sürede yüzlerce veya binlerce başarısız giriş denemesi görülebilir.
Fail2Ban’ın önemli olmasının başlıca nedenleri:
- Brute force saldırılarını azaltır
- Sunucu loglarını daha yönetilebilir hale getirir
- Şüpheli IP adreslerini otomatik engeller
- Manuel müdahale ihtiyacını azaltır
- Sunucu kaynaklarının gereksiz tüketilmesini önler
- Güvenlik duvarı ile entegre çalışır
- Saldırı denemelerini erken aşamada sınırlar
- Hosting ve sunucu yönetiminde ek güvenlik katmanı sağlar
Fail2Ban, tek başına tüm güvenlik sorunlarını çözmez; ancak güvenlik zincirinde önemli bir katman oluşturur. Özellikle hosting satın alırken dikkat edilmesi gerekenler arasında güvenlik özellikleri de mutlaka değerlendirilmelidir.
Brute Force Saldırısı Nedir?
Brute force saldırısı, bir sisteme giriş yapmak için çok sayıda kullanıcı adı ve şifre kombinasyonunun denenmesi işlemidir. Saldırganlar veya botlar, doğru şifreyi bulana kadar farklı kombinasyonlar deneyebilir.
Brute force saldırıları genellikle şu servisleri hedef alır:
- SSH girişleri
- FTP hesapları
- Mail hesapları
- Web panel girişleri
- WordPress admin paneli
- Veritabanı girişleri
- Uzak yönetim panelleri
Eğer sunucuda zayıf şifreler kullanılıyorsa veya giriş denemeleri sınırlandırılmamışsa brute force saldırıları ciddi güvenlik riski oluşturabilir. Fail2Ban bu noktada hatalı girişleri takip ederek saldırgan IP adreslerini otomatik olarak engeller.
Fail2Ban Kurulumu İçin Gerekenler
Fail2Ban kurulumu genellikle Linux sunucularda yapılır. Kurulum öncesinde sunucuya root veya sudo yetkili kullanıcı ile erişiminiz olması gerekir.
Fail2Ban kurulumu için gerekenler:
- Linux sunucu
- Root veya sudo yetkisi
- SSH erişimi
- Paket yöneticisi
- Aktif log kayıt sistemi
- Güvenlik duvarı yapılandırması
- Temel komut satırı bilgisi
- Korunacak servislerin çalışıyor olması
Fail2Ban, Debian, Ubuntu, CentOS, AlmaLinux, Rocky Linux gibi birçok Linux dağıtımında kullanılabilir. Linux tabanlı sistemleri anlamak için Debian işletim sistemi rehberi de incelenebilir.
Ubuntu ve Debian Üzerinde Fail2Ban Kurulumu
Ubuntu ve Debian tabanlı sistemlerde Fail2Ban kurulumu paket yöneticisi üzerinden kolayca yapılabilir.
Kurulum komutu:
sudo apt update
sudo apt install fail2ban -y
Kurulum tamamlandıktan sonra servisi başlatmak için:
sudo systemctl enable fail2ban
sudo systemctl start fail2ban
Servis durumunu kontrol etmek için:
sudo systemctl status fail2ban
Eğer servis aktif görünüyorsa Fail2Ban çalışıyor demektir.
CentOS, AlmaLinux ve Rocky Linux Üzerinde Fail2Ban Kurulumu
Red Hat tabanlı sistemlerde Fail2Ban kurulumu için genellikle EPEL deposu gerekebilir. AlmaLinux, Rocky Linux ve CentOS sistemlerde önce gerekli depo aktif edilmelidir.
EPEL kurulumu:
sudo dnf install epel-release -y
Fail2Ban kurulumu:
sudo dnf install fail2ban -y
Servisi başlatmak için:
sudo systemctl enable fail2ban
sudo systemctl start fail2ban
Durum kontrolü:
sudo systemctl status fail2ban
Bu adımlar tamamlandığında Fail2Ban sunucuda çalışmaya hazır hale gelir.
Fail2Ban Yapılandırma Dosyaları
Fail2Ban yapılandırması genellikle /etc/fail2ban/ dizini altında bulunur. Varsayılan ayarlar jail.conf dosyasında yer alır. Ancak doğrudan bu dosyayı düzenlemek önerilmez. Bunun yerine jail.local dosyası oluşturularak özel ayarlar burada yapılmalıdır.
Önemli Fail2Ban dosyaları:
/etc/fail2ban/jail.conf
/etc/fail2ban/jail.local
/etc/fail2ban/filter.d/
/etc/fail2ban/action.d/
Genel öneri:
sudo cp /etc/fail2ban/jail.conf /etc/fail2ban/jail.local
Daha sonra jail.local dosyası düzenlenerek özel güvenlik kuralları oluşturulabilir.
Fail2Ban SSH Koruması Nasıl Yapılır?
Fail2Ban’ın en yaygın kullanım alanı SSH korumasıdır. SSH servisi internete açıksa brute force saldırılarına sıkça hedef olabilir. Fail2Ban ile SSH için başarısız giriş denemeleri takip edilebilir.
Örnek SSH jail yapılandırması:
[sshd]
enabled = true
port = ssh
filter = sshd
logpath = /var/log/auth.log
maxretry = 5
bantime = 3600
findtime = 600
Bu yapılandırmada:
- maxretry = 5: 5 başarısız denemeden sonra IP banlanır.
- bantime = 3600: IP adresi 1 saat engellenir.
- findtime = 600: 10 dakika içinde yapılan denemeler dikkate alınır.
- logpath: SSH log dosyasını belirtir.
Değişiklikten sonra Fail2Ban yeniden başlatılmalıdır:
sudo systemctl restart fail2ban
SSH erişimi olan sunucularda güçlü parola kullanımı da önemlidir. Bu nedenle sanal sunucu şifresi değiştirme işlemleri düzenli aralıklarla yapılabilir.
Fail2Ban Komutları
Fail2Ban yönetimi için fail2ban-client komutu kullanılır. Bu komut ile aktif jail durumları, banlanan IP adresleri ve servis kontrolleri yapılabilir.
Sık kullanılan Fail2Ban komutları:
sudo fail2ban-client status
Belirli bir jail durumunu görmek için:
sudo fail2ban-client status sshd
Bir IP adresini manuel banlamak için:
sudo fail2ban-client set sshd banip 192.168.1.100
Bir IP adresinin banını kaldırmak için:
sudo fail2ban-client set sshd unbanip 192.168.1.100
Fail2Ban servisini yeniden başlatmak için:
sudo systemctl restart fail2ban
Bu komutlar, Fail2Ban yönetiminde en sık kullanılan temel işlemleri kapsar.
Fail2Ban Ban Süresi Nasıl Ayarlanır?
Ban süresi, bir IP adresinin ne kadar süre engelleneceğini belirler. Bu süre bantime parametresiyle ayarlanır.
Örnek:
bantime = 3600
Bu değer IP adresinin 3600 saniye, yani 1 saat boyunca engelleneceği anlamına gelir.
Daha uzun süreli ban için:
bantime = 86400
Bu değer 24 saatlik ban süresi anlamına gelir.
Ban süresi belirlenirken dikkat edilmesi gerekenler:
- Çok kısa süre saldırıları yeterince azaltmayabilir.
- Çok uzun süre yanlış pozitif durumlarda kullanıcıyı mağdur edebilir.
- Yönetici IP adresleri whitelist’e eklenmelidir.
- Kritik servislerde dikkatli yapılandırma yapılmalıdır.
Fail2Ban Whitelist Nedir?
Whitelist, Fail2Ban tarafından engellenmemesi gereken güvenilir IP adreslerini tanımlamak için kullanılır. Örneğin kendi sabit IP adresinizi whitelist’e ekleyerek yanlışlıkla banlanma riskini azaltabilirsiniz.
Whitelist örneği:
ignoreip = 127.0.0.1/8 192.168.1.10
Birden fazla IP adresi boşlukla ayrılarak eklenebilir.
Whitelist’e eklenebilecek adresler:
- Yönetici IP adresi
- Ofis IP adresi
- VPN sabit IP adresi
- Güvenilir izleme servisleri
- Sunucu yönetim IP adresleri
Ancak whitelist’e gereksiz IP eklemek güvenlik riskini artırabilir. Bu nedenle sadece güvenilir adresler eklenmelidir. IP değişimi veya sabit IP konularında IP adresi değiştirme içeriği de yardımcı olabilir.
Fail2Ban Logları Nerede Tutulur?
Fail2Ban logları genellikle şu dosyada bulunur:
/var/log/fail2ban.log
Logları görüntülemek için:
sudo tail -f /var/log/fail2ban.log
Bu log dosyasında banlanan IP adresleri, kaldırılan banlar, hata mesajları ve Fail2Ban işlemleri görülebilir.
Fail2Ban logları sayesinde:
- Hangi IP adreslerinin banlandığı görülebilir.
- Hangi servisin saldırıya uğradığı anlaşılabilir.
- Kuralların doğru çalışıp çalışmadığı kontrol edilebilir.
- Yanlış pozitif durumlar analiz edilebilir.
- Saldırı yoğunluğu hakkında fikir edinilebilir.
Fail2Ban IP Engelleme Nasıl Kaldırılır?
Bazı durumlarda güvenilir bir IP adresi yanlışlıkla banlanabilir. Bu durumda IP adresinin engeli manuel olarak kaldırılabilir.
Önce aktif jail kontrol edilir:
sudo fail2ban-client status
SSH için banlanan IP listesini görmek:
sudo fail2ban-client status sshd
Ban kaldırmak için:
sudo fail2ban-client set sshd unbanip IP_ADRESI
Örnek:
sudo fail2ban-client set sshd unbanip 203.0.113.10
Eğer IP sık sık yanlışlıkla banlanıyorsa whitelist ayarı yapılması önerilir.
Fail2Ban ve Güvenlik Duvarı İlişkisi
Fail2Ban, saldırgan IP adreslerini engellemek için genellikle güvenlik duvarı ile birlikte çalışır. Kullanılan Linux dağıtımına göre iptables, nftables, firewalld veya ufw gibi güvenlik duvarı sistemleriyle entegre olabilir.
Fail2Ban’ın güvenlik duvarı ile ilişkisi şu şekildedir:
- Log dosyalarında saldırı denemesi tespit eder.
- IP adresini belirler.
- Güvenlik duvarına geçici kural ekler.
- IP adresinden gelen bağlantıları engeller.
- Süre dolunca kuralı kaldırabilir.
Bu yapı sayesinde Fail2Ban, saldırıları sadece tespit etmekle kalmaz, aynı zamanda otomatik müdahale eder. Daha gelişmiş firewall yönetimi için CSF Firewall kurulumu içeriği incelenebilir.
Fail2Ban Hangi Saldırılara Karşı Koruma Sağlar?
Fail2Ban özellikle tekrar eden başarısız giriş denemelerine karşı etkilidir. Ancak tüm saldırı türlerine karşı tam koruma sağlamaz. Daha çok loglarda tespit edilebilen deneme saldırılarını azaltır.
Fail2Ban’ın etkili olduğu saldırılar:
- SSH brute force saldırıları
- FTP parola denemeleri
- Mail login saldırıları
- Web panel giriş denemeleri
- WordPress login saldırıları
- Dovecot ve Postfix saldırıları
- Exim giriş denemeleri
- Tekrarlayan başarısız kimlik doğrulama denemeleri
Fail2Ban’ın tek başına yeterli olmadığı durumlar:
- DDoS saldırıları
- Web uygulama açıkları
- SQL injection saldırıları
- Zararlı dosya yükleme saldırıları
- Yetkili hesap ele geçirme sonrası işlemler
- Güvensiz yazılım açıkları
Bu nedenle Fail2Ban, kapsamlı güvenlik stratejisinin yalnızca bir parçası olarak görülmelidir. Web uygulama güvenliği tarafında SQL, WordPress güvenliği ve güvenli dosya yükleme konuları da önemlidir.
Fail2Ban Kullanmanın Avantajları
Fail2Ban, basit kurulumu ve etkili çalışma mantığı sayesinde sunucu güvenliğinde önemli avantajlar sağlar.
Fail2Ban avantajları:
- Açık kaynaklıdır
- Kurulumu kolaydır
- SSH saldırılarını azaltır
- Otomatik IP banlama yapar
- Farklı servislerle çalışabilir
- Güvenlik duvarı ile entegre olur
- Sunucu kaynaklarını korur
- Log tabanlı analiz yapar
- Esnek yapılandırma sunar
- Yanlış giriş denemelerini sınırlar
Bu avantajlar nedeniyle Fail2Ban, özellikle Linux sunucu yöneticileri tarafından sıkça tercih edilir.
Fail2Ban Kullanmanın Dezavantajları
Fail2Ban güçlü bir araç olsa da bazı sınırlamaları vardır. Yanlış yapılandırıldığında gerçek kullanıcıların veya yöneticilerin erişimini engelleyebilir.
Fail2Ban dezavantajları:
- Yanlış pozitif banlama olabilir.
- Hatalı yapılandırma erişim sorunlarına yol açabilir.
- DDoS saldırılarına karşı yeterli değildir.
- Log dosyaları doğru tutulmuyorsa çalışmayabilir.
- Her servis için ayrı yapılandırma gerekebilir.
- Güvenlik duvarı entegrasyonu dikkat ister.
- Whitelist yapılmazsa yönetici IP’si banlanabilir.
Bu dezavantajlar doğru yapılandırma ve düzenli kontrol ile azaltılabilir.
Fail2Ban Kurulumu Sonrası Dikkat Edilmesi Gerekenler
Fail2Ban kurulduktan sonra varsayılan ayarlarla bırakılmamalıdır. Sunucunun kullanım amacına ve açık servislerine göre yapılandırma yapılmalıdır.
Kurulum sonrası kontrol listesi:
- SSH jail aktif mi?
- Ban süresi uygun mu?
- Maksimum deneme sayısı doğru mu?
- Yönetici IP adresi whitelist’e eklendi mi?
- Log dosyası yolu doğru mu?
- Güvenlik duvarı ile uyumlu mu?
- Fail2Ban servisi aktif mi?
- Banlanan IP adresleri kontrol edildi mi?
- Mail ve FTP servisleri için ek jail gerekli mi?
- Yanlış pozitif durumlar izleniyor mu?
Bu kontroller, Fail2Ban’ın daha güvenli ve verimli çalışmasını sağlar. Sunucu bakım işlemlerinde reboot, güncelleme ve log takibi düzenli olarak yapılmalıdır.
Fail2Ban cPanel Sunucularda Kullanılır mı?
Evet, Fail2Ban cPanel sunucularda kullanılabilir. Ancak cPanel/WHM sunucularda güvenlik yapılandırmaları yapılırken dikkatli olmak gerekir. Çünkü cPanel üzerinde farklı servisler, özel log yolları ve güvenlik araçları bulunabilir.
cPanel sunucularda Fail2Ban kullanılabilecek alanlar:
- SSH koruması
- Exim mail logları
- Dovecot login denemeleri
- cPanel giriş denemeleri
- WHM giriş denemeleri
- FTP servisleri
- Webmail girişleri
cPanel sunucularda Fail2Ban kullanmadan önce mevcut güvenlik araçları ve firewall yapılandırması kontrol edilmelidir. CSF/LFD gibi güvenlik araçları kullanılıyorsa çakışma olmaması için dikkatli yapılandırma yapılmalıdır. Mail kuyruğu yoğunluğu için CMQ ConfigServer Mail Queues kurulumu da değerlendirilebilir.
Fail2Ban Alternatifleri Nelerdir?
Fail2Ban yaygın kullanılan bir araç olsa da farklı güvenlik ihtiyaçları için alternatif veya tamamlayıcı çözümler de bulunur.
Fail2Ban alternatifleri ve tamamlayıcı araçlar:
- CSF/LFD
- UFW
- firewalld
- iptables
- nftables
- ModSecurity
- CrowdSec
- SSH key authentication
- Rate limiting
- Web application firewall
- Cloudflare güvenlik kuralları
Özellikle hosting sunucularında Fail2Ban, firewall ve web uygulama güvenliği birlikte düşünülmelidir.
Fail2Ban Kullanırken En İyi Güvenlik Önerileri
Fail2Ban etkili bir güvenlik katmanı sağlar; ancak tek başına yeterli değildir. Daha güçlü güvenlik için ek önlemler alınmalıdır.
Öneriler:
- SSH portunu değiştirin
- Root SSH girişini kapatın
- SSH key authentication kullanın
- Güçlü şifre politikası uygulayın
- Gereksiz servisleri kapatın
- Sunucu yazılımlarını güncel tutun
- Firewall kullanın
- Fail2Ban whitelist ayarını doğru yapın
- Logları düzenli kontrol edin
- Mail servislerinde SPF, DKIM ve DMARC kullanın
- Web uygulamalarını güncel tutun
- Yedekleme planı oluşturun
Bu önlemlerle birlikte Fail2Ban daha etkili bir güvenlik çözümü haline gelir. Web sitesi tarafında Let’s Encrypt SSL kurulumu, Wildcard SSL, SPF kaydı, DNS spoofing ve WordPress güvenlik eklentileri gibi konular da güvenliği destekler.
Fail2Ban Hakkında Sık Sorulan Sorular
Fail2Ban hakkında kullanıcıların en çok merak ettiği sorular genellikle kurulum, kullanım ve güvenlik etkisiyle ilgilidir.
Fail2Ban ücretsiz mi?
Evet, Fail2Ban ücretsiz ve açık kaynaklı bir güvenlik aracıdır. Linux sunucularda paket yöneticileri üzerinden kurulabilir.
Fail2Ban SSH saldırılarını engeller mi?
Fail2Ban, başarısız SSH giriş denemelerini takip ederek belirli limiti aşan IP adreslerini banlayabilir. Bu sayede SSH brute force saldırıları büyük ölçüde azaltılabilir.
Fail2Ban DDoS saldırılarını engeller mi?
Hayır, Fail2Ban DDoS saldırılarına karşı tek başına yeterli değildir. DDoS için ağ seviyesinde koruma, CDN, firewall ve özel DDoS koruma servisleri gerekir.
Fail2Ban hangi işletim sistemlerinde çalışır?
Fail2Ban genellikle Linux tabanlı sistemlerde kullanılır. Ubuntu, Debian, CentOS, AlmaLinux, Rocky Linux gibi dağıtımlarda yaygın şekilde çalışır.
Fail2Ban yanlışlıkla IP banlar mı?
Evet, yanlış yapılandırma veya çok düşük deneme limiti nedeniyle gerçek kullanıcılar veya yöneticiler banlanabilir. Bu nedenle güvenilir IP adresleri whitelist’e eklenmelidir.
Fail2Ban Sunucu Güvenliği İçin Etkili Bir Katmandır
Fail2Ban, Linux sunucularda brute force saldırılarına karşı kullanılan etkili ve pratik bir güvenlik aracıdır. SSH, FTP, mail servisleri ve web panelleri gibi internete açık servislerde başarısız giriş denemelerini analiz eder ve şüpheli IP adreslerini otomatik olarak engelleyebilir.
Sunucu güvenliğinde tek başına yeterli olmasa da Fail2Ban kurulumu, özellikle SSH güvenliği ve otomatik saldırı denemelerini azaltmak için önemli bir adımdır. Doğru yapılandırıldığında sunucu kaynaklarını korur, yetkisiz erişim riskini azaltır ve güvenlik yönetimini kolaylaştırır.
Kısacası Fail2Ban, hosting, VDS, VPS, dedicated server ve Linux sunucu yöneten herkesin değerlendirmesi gereken temel güvenlik araçlarından biridir.
Hosting, sunucu güvenliği, Linux yönetimi ve web altyapısı hakkında daha fazla rehber için Hangi Hosting içeriklerini inceleyebilirsiniz.


Bir Cevap Yaz
E-posta adresiniz yayınlanmayacak. Gerekli alanlar * ile işaretlenmişlerdir.